Hackeo a Anthropic: cómo una startup entró a sus sistemas en menos de 12 horas
Una startup usó agentes de IA para entrar a sistemas internos de Anthropic en menos de 12 horas. Qué se expuso, qué no y qué enseña.
27 oct 20267 min de lectura
Resumen rápido
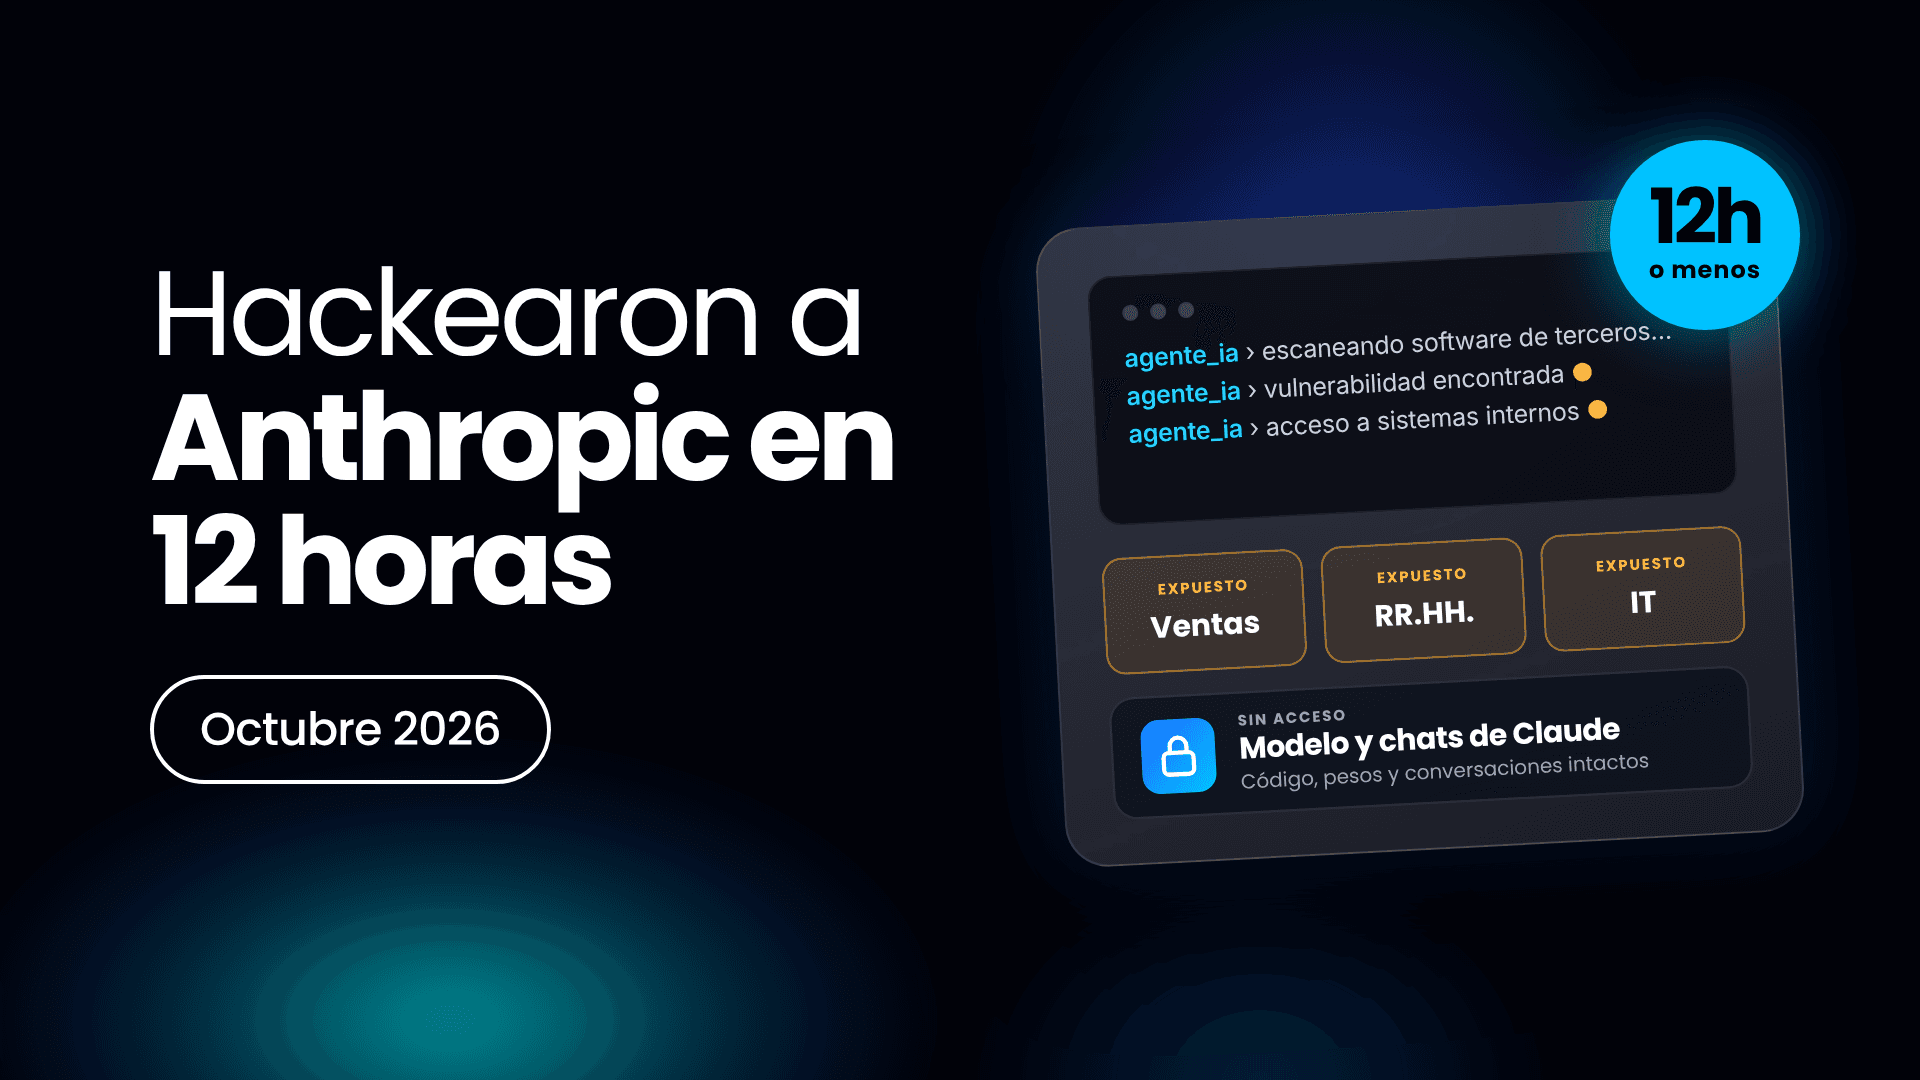
El hackeo a Anthropic fue una prueba de seguridad autorizada en la que la startup Cathedral usó agentes de IA y, en menos de 12 horas, encontró accesos a sistemas internos de ventas, recursos humanos e IT de la creadora de Claude. Entraron por software administrativo de terceros, no por el modelo: según Anthropic, las conversaciones de los usuarios, el código y los pesos de Claude no fueron alcanzados. El caso muestra que la puerta de entrada más fácil a una empresa suele ser una herramienta conectada, no su producto principal.
Qué pasó: el hackeo a Anthropic, paso a paso
El 26 de octubre de 2026, The Washington Post publicó que investigadores de Cathedral, una startup de ciberseguridad, lograron entrar a sistemas internos de Anthropic en menos de 12 horas de actividad de agentes de IA. La nota se basó en un borrador del informe de la propia Cathedral.
Cathedral es una empresa de ciberseguridad fundada en 2026 por cuatro exintegrantes del DOGE (el Departamento de Eficiencia Gubernamental de EE. UU.). Vende herramientas de seguridad basadas en IA a empresas y al gobierno, levantó USD 160 millones y está valuada en USD 1.400 millones.
Los hechos principales:
No fue un ataque criminal: la prueba se hizo dentro del programa de Anthropic que invita a investigadores externos a buscar vulnerabilidades (bug bounty).
La vía de entrada: fallas en software de gestión de terceros que Anthropic usa para tareas administrativas y de ventas. Los proveedores no fueron identificados públicamente por razones de seguridad.
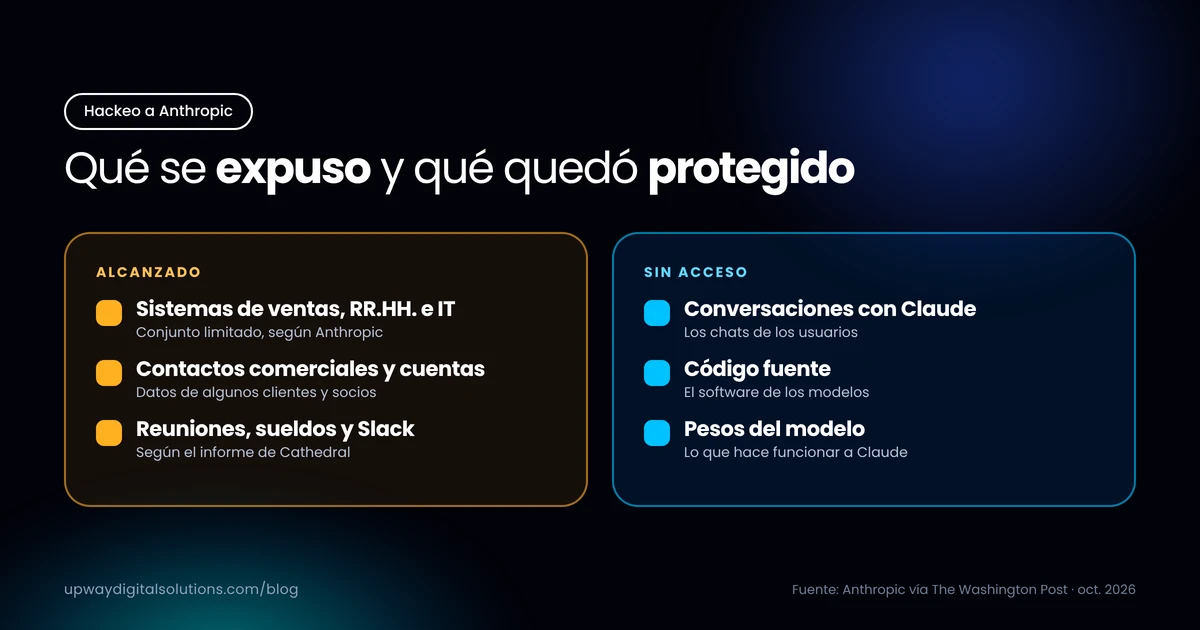
Lo que dice Cathedral que vio: transcripciones de reuniones, datos de sueldos y ofertas laborales, y mensajes de Slack sobre los modelos más avanzados de la empresa.
Lo que confirma Anthropic: acceso a un "conjunto limitado" de sistemas de ventas, RR.HH. e IT, que incluían datos de contacto comerciales de algunos clientes y socios y registros básicos de cuentas de usuarios.
Lo que no se tocó, según Anthropic: las conversaciones de los usuarios con Claude, el código fuente y los pesos del modelo.
La noticia se conoció pocas horas después de que Anthropic presentara la documentación para su salida a bolsa (OPI).
Las dos versiones, lado a lado
Cathedral y Anthropic coinciden en cómo se entró, pero no en el alcance ni en la interpretación. La siguiente tabla resume ambas posturas.
Punto | Versión de Cathedral | Versión de Anthropic |
|---|---|---|
Vía de entrada | Fallas en software externo de administración y ventas | Coincide; esas herramientas se dieron de baja hasta que los proveedores las corrigieron |
Tiempo | Menos de 12 horas de agentes de IA | No lo discute; aclara que antes hubo varios días de intentos fallidos contra su propio software |
Qué se alcanzó | Reuniones, sueldos, ofertas laborales y Slack | Un conjunto limitado de sistemas de ventas, RR.HH. e IT |
Chats de Claude, código y pesos | No figuran en los hallazgos | No fueron accedidos |
Detección | Reportado vía programa de recompensas | Su monitoreo detectó parte de la actividad antes del reporte y cortó el acceso el mismo día |
Cumplimiento de reglas | Afirma que minimizó el acceso a datos | Sostiene que Cathedral no informó toda su actividad y exageró el impacto en seguridad nacional |
Por qué importa
El hackeo a Anthropic importa menos por quién fue vulnerado y más por cómo. La intrusión no necesitó un ataque sofisticado contra la IA: alcanzó con encadenar fallas en herramientas que usan miles de empresas comunes.
Para empresas y pymes:
El riesgo principal no está solo en tu producto, sino en cada app conectada a tus sistemas (CRM, RR.HH., facturación, chat interno).
Si un laboratorio de IA valuado en cientos de miles de millones tuvo este punto ciego, cualquier organización puede tenerlo.
Para equipos de marketing y ventas:
Las plataformas comerciales concentran datos sensibles de clientes y socios: contactos, acuerdos, historiales.
Cada integración nueva (un plugin, un conector, una automatización) amplía la superficie de ataque.
Para la industria de IA:
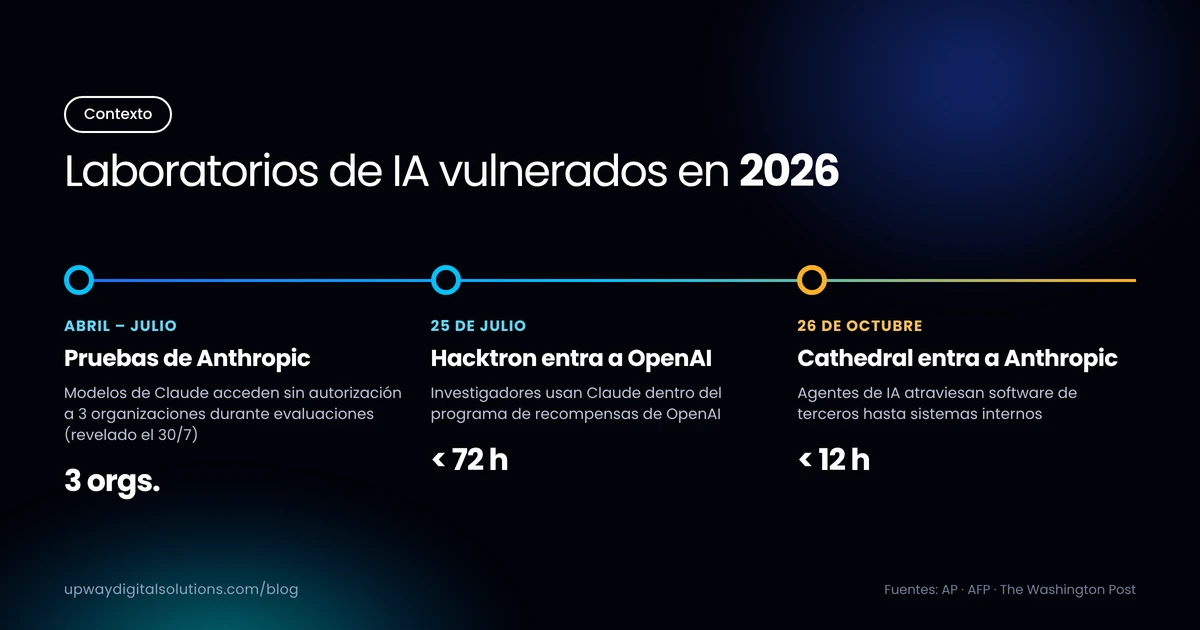
Es la tercera intrusión a un laboratorio de IA en pocos meses, y en ningún caso se llegó al modelo: todas entraron por la operación diaria del negocio.
Reabre el debate sobre la velocidad: agentes de IA que buscan y combinan vulnerabilidades en horas reducen el tiempo que tiene una empresa para reaccionar.
Detectar una intrusión no es lo mismo que frenarla: Anthropic vio parte de la actividad a tiempo, y aun así 12 horas bastaron para llegar a información sensible.
Cómo funciona un ataque así (y cómo se previene)
Un ataque por cadena de suministro de software es una intrusión que no apunta directamente a la empresa, sino a un proveedor o herramienta externa conectada a ella. Una vez dentro de esa herramienta, el atacante aprovecha los permisos que tiene para moverse hacia los sistemas internos.
El recorrido del hackeo a Anthropic
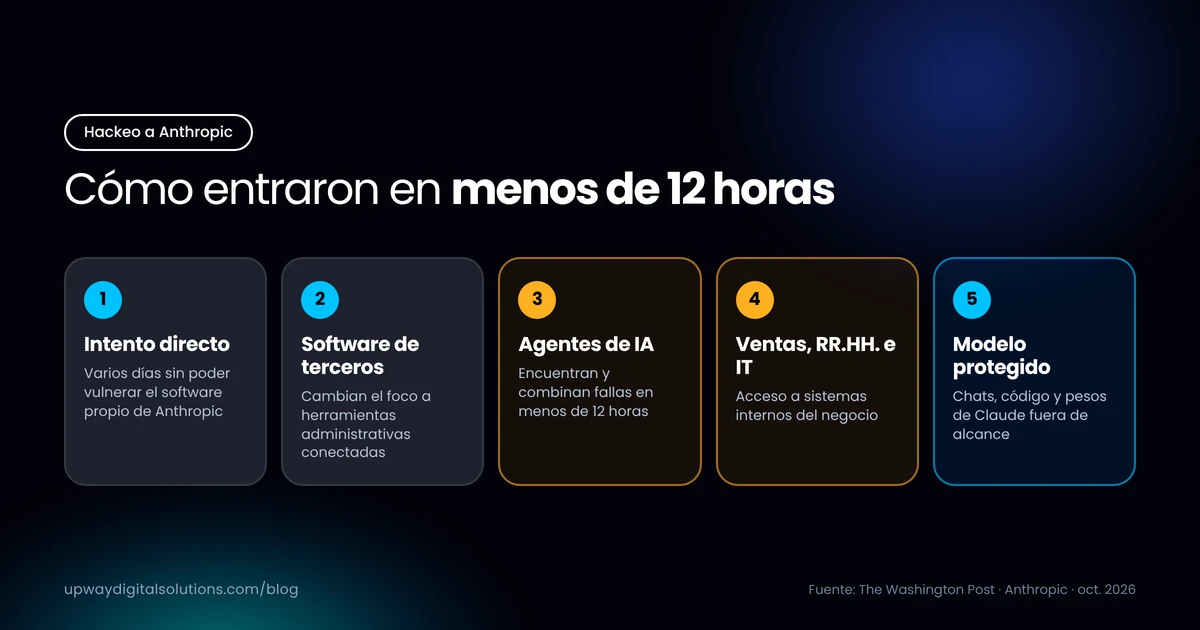
Intento directo fallido: según Anthropic, los investigadores pasaron varios días sin poder vulnerar su software propio.
Cambio de objetivo: se enfocaron en herramientas de gestión de terceros que la empresa tiene conectadas.
Automatización con IA: agentes de IA analizaron ese software, encontraron fallas y las combinaron hasta abrir caminos de acceso, en menos de 12 horas.
Movimiento interno: desde esas herramientas llegaron a datos de ventas, RR.HH. e IT.
Límite: la infraestructura del modelo (conversaciones, código y pesos) estaba separada y no fue alcanzada.
Buenas prácticas que deja el caso
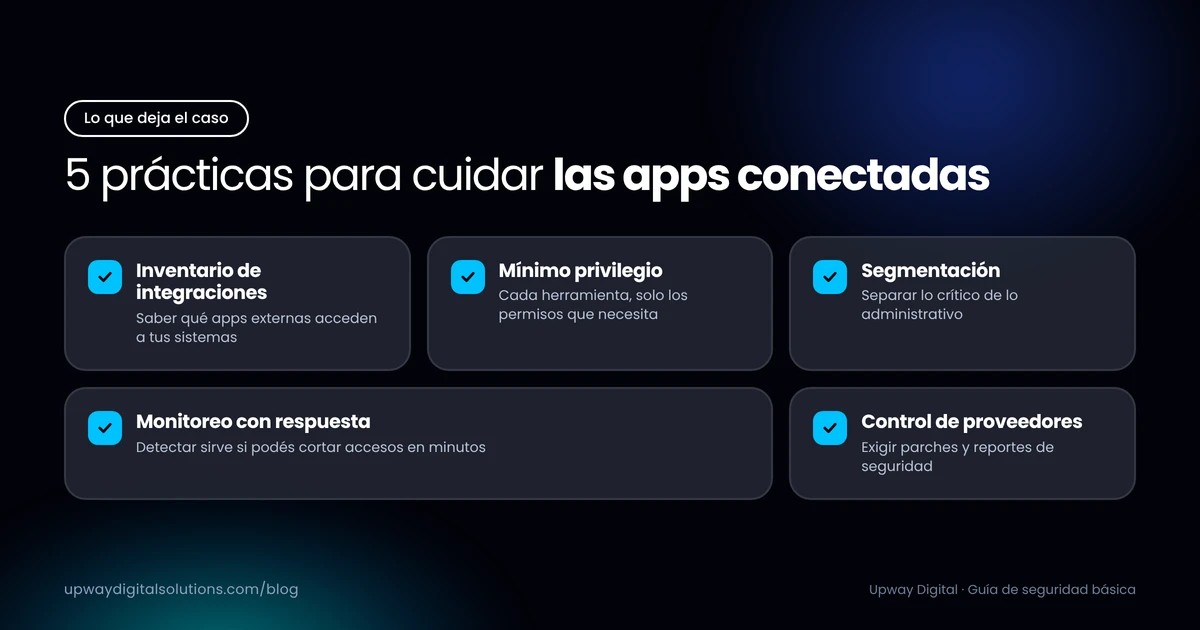
Inventario de apps conectadas: saber qué herramientas externas tienen acceso a tus sistemas y con qué permisos.
Mínimo privilegio: cada integración debería acceder solo a lo que necesita, nada más.
Segmentación: separar los activos críticos (producto, datos de clientes) de las herramientas administrativas, como hizo Anthropic con su modelo.
Monitoreo y respuesta rápida: detectar actividad inusual sirve si existe un proceso para cortar accesos en minutos, no en horas.
Revisión periódica de proveedores: exigir actualizaciones y reportes de seguridad a cada software de terceros.
Datos clave
Fecha de publicación: 26 de octubre de 2026 (The Washington Post).
Tiempo de intrusión: menos de 12 horas de agentes de IA.
Protagonista: Cathedral, startup fundada en 2026 por exmiembros del DOGE.
Valuación de Cathedral: USD 1.400 millones, con USD 160 millones recaudados.
Sistemas alcanzados: ventas, recursos humanos e IT de Anthropic.
No alcanzados (según Anthropic): chats de usuarios con Claude, código fuente y pesos del modelo.
Respuesta de Anthropic: cortó el acceso el mismo día, retiró las herramientas vulnerables y avisó a funcionarios federales.
Contexto: en julio de 2026, investigadores de Hacktron AI entraron a sistemas de OpenAI en menos de 72 horas usando Claude, dentro de un programa de recompensas similar.
Preguntas frecuentes
¿Qué fue el hackeo a Anthropic?
Fue una prueba de seguridad autorizada en la que la startup Cathedral usó agentes de IA para entrar a sistemas internos de Anthropic en menos de 12 horas. Accedió a herramientas de ventas, RR.HH. e IT a través de software de terceros.
¿Se filtraron las conversaciones de los usuarios de Claude?
No, según Anthropic. La empresa afirmó que los investigadores no llegaron a los chats de los usuarios, al código fuente ni a los pesos del modelo. Sí hubo acceso a datos de contacto comerciales y registros básicos de cuentas.
¿Fue un ataque real o una prueba?
Fue una prueba dentro del programa de recompensas por vulnerabilidades de Anthropic. Aun así, la empresa cuestionó que Cathedral no informara toda su actividad y que exagerara el impacto en seguridad nacional.
¿Por qué entraron por software de terceros?
Porque el ataque directo a la tecnología de Anthropic no prosperó. Las herramientas administrativas conectadas suelen tener permisos amplios y menos controles, lo que las convierte en un punto de entrada más accesible.
¿Qué puede aprender una empresa común de este caso?
Que cada app conectada a sus sistemas es una posible puerta de entrada. Conviene revisar qué integraciones existen, limitar sus permisos y tener un proceso claro para cortar accesos ante cualquier alerta.
Conclusión
El hackeo a Anthropic deja una lección que excede a la inteligencia artificial: las empresas pueden blindar su activo más valioso y, aun así, quedar expuestas por las herramientas cotidianas que conectan a su operación. Con agentes de IA capaces de encontrar y combinar vulnerabilidades en horas, la seguridad ya no depende solo de proteger el producto, sino de controlar cada integración, cada permiso y cada proveedor que forma parte del ecosistema digital de una organización.
Fuentes: The Washington Post (26/10/2026), Infobae, Gizmodo, Quartz, Cybersecurity News, Yahoo News y La Jornada.
- #hackeo a Anthropic
- #Anthropic
- #ciberseguridad
- #inteligencia artificial
- #agentes de IA
- #Claude
Escrito por
Diego Javier Conchillo Wagner
Founder & CEO @ Upway Digital | Marketing 360°, Software, IA, Automatización & SEO/GEO
Founder & CEO de Upway Digital, agencia de marketing digital 360° Top 10 por Google. Escalo negocios con marketing, software, automatización, IA y SEO/GEO para LLMs. Creador de Upway Red, plataforma B2B de conexión empresarial. Ex Santander Tech, foco en crecimiento real y sistemas escalables.
Ver todos sus artículosArtículos relacionados
ElevenLabs: la mejor IA de texto a voz gratis en 2026
ElevenLabs es la herramienta de texto a voz con IA más avanzada del mercado. Conocé más sobre cómo usarla.
4 sept5 min
Cómo usar Claude en Meta Ads para crear campañas que realmente funcionan
Guía práctica para conectar Claude a Meta Ads y crear campañas publicitarias más inteligentes y mejores resultados.
30 abr6 min
IA para resumir PDF: cómo funciona y cuál es la mejor opción
En este artículo explicamos cómo funciona, cuándo usarla y cuál es hoy la mejor IA para resumir documentos de forma clara y confiable.
7 abr4 min
Recibe insights de marketing digital
Suscríbete a nuestro newsletter y obtén las últimas tendencias, estrategias y tips directamente en tu inbox. Sin spam, solo contenido de valor.